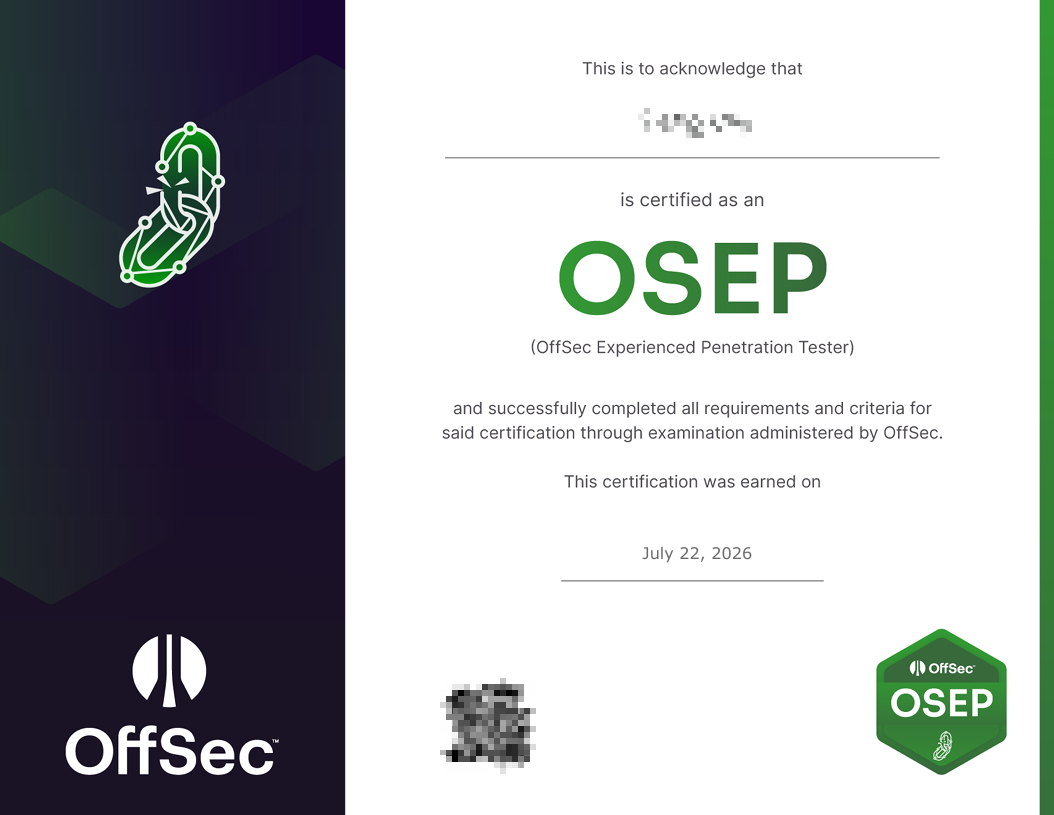
证书镇楼
介绍
参考内容(官网介绍):Get your OSEP Certification with PEN-300 from OffSec | OffSec
PEN-300 是 OffSec 面向资深安全人员的高级红队/渗透测试课程,重点培养绕过防御、开发攻击工具以及执行复杂企业攻击行动的能力。
| 项目 | 简介 |
|---|---|
| 课程名称 | PEN-300:高级渗透测试课程 |
| 课程定位 | 面向具有 OSCP 基础的高级渗透测试人员,提升针对现代企业防御体系的攻击能力。 |
| 核心目标 | 学习真实企业环境中的高级攻击技术,包括攻击链构建、定制化工具开发、防御绕过等。 |
| 主要内容 | 客户端攻击、社会工程学、凭证窃取、权限提升、横向移动、持久化、EDR/AV 绕过、Windows/Linux 高级利用。 |
| 技术重点 | 强调自主开发工具和 Exploit,减少对现成框架的依赖,应对现代安全防护措施。 |
| 实战训练 | 包含 20+ 模块和 7 个 Challenge Labs,用于模拟真实渗透测试场景。 |
| 适合人群 | 已完成 PEN-200/OSCP 或具备同等经验,希望进入高级渗透测试、红队方向的安全人员。 |
| 认证目标 | 通过考试后获得OSEP(OffSec Experienced Penetration Tester)认证,证明具备企业级高级渗透测试能力。 |
考试形式
域渗透,靶机数量未知,实际上官方也明确说明不公开数量的。需要利用各种手法尝试绕过杀软,完成攻击。
每台机器上可能存在loca.txt、proof.txt、secret.txt,每个10分。通过条件为两种:
- 拿到100分,即10个key
- 拿到secret,这个相当于是那种复杂渗透任务了,其实能拿到secret一般也同时满足了10个key了
备考时间记录
啥时候开始的忘记了,五月吧可能。6.2学完课程内容,6.3开始打靶。
中间因为面试,项目,耽误了一些时间,然后还考了OSWA和SEC-100,而且官方环境出了几次问题,耽误了我很多时间。
最终在7.19打完靶场,直接约7.20 11:00的考试
考试时间记录
7.21 3.00 拿到了10个flag
心理变化:达到了通过条件,那会其实也想结束考试了,毕竟已经连续打了16个小时的靶机了,身心俱疲。但是域渗透的靶机对我来说还是挺有意思的,而且这是我考的第一张高级认证,内心还是想打完,拿满分的(虽然官方证书上也不写满分)
7.21 5.32 拿到了16个flag含secret,我认为已经是满分了,不确定,可能有遗漏。 即使不是满分,也算是两个通过条件都达成了。
(相当于18.5小时拿下16个flag)
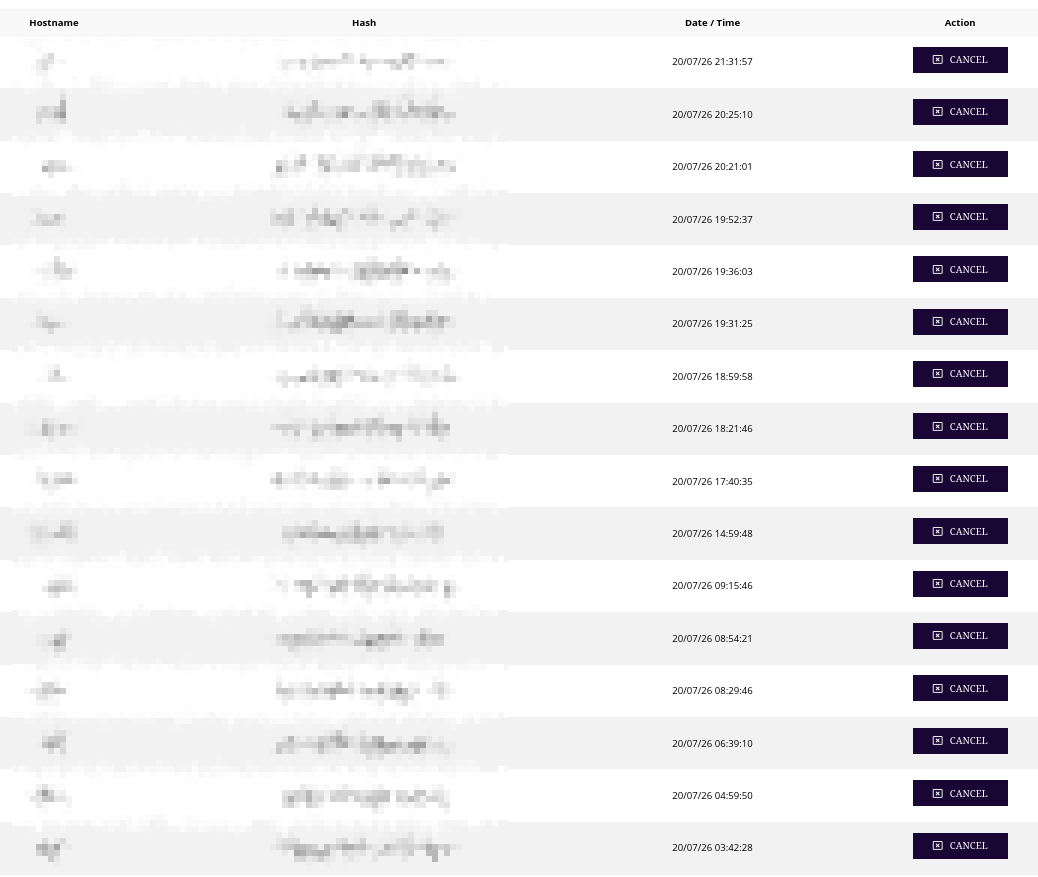
7.21 7.52写完报告(133页),结束考试,并提交完报告,睡觉睡觉
心理变化:内心的喜悦😀难以抑制,还和朋友报了喜。
😡小插曲
7.23给我结果为不通过,没给原因。我提出了质疑,也自动在help系统产生了工单。官方说需要十个工作日复核之类的。
然后我还查看了如果我重新考试,什么时候才能再约,居然已经有30天的冷静期了。
7.24给了一封邮件说明建议(不让泄露),但其实我认为并没有什么实质性建议。
8.3我再次提出了质疑,然后官方做了一些处理(不做过多解释,因为不确定是否泄露敏感信息)
最终我在8.7收到了我通过的邮件,并且拿到了我的证书
期间也有一些朋友有交流一些,他们一直建议我继续申诉。过程中真的很气,好在最后解决了问题。
评价
不是一个好的体验,但是好在一切最终都解决了
在备考过程中,也多次遇到了challenge lab的bug,和官方反馈了很多,有些临时修复了,有些则等了很久,机器质量和稳定性我真的持怀疑态度
考试机器的稳定性也较差,有一台机器我重启了差不多四五次才完成最终利用,注意:因为是域环境,不能重启单台机器,只能全部重启,重启一次大概十分钟时间。
重启后,你的立足点,隧道全都没了。每次你都需要重新折腾这些,这很耽误时间,事实上我认为我在考试的时候,因为这个机器问题就耽误了超过一个小时。
建议
别陷入进去,虽然从我的视角来看,基本属于速通了,但是我备考的时候看到很多经验分享会陷入兔子洞。
考试的时候一定注意,利用不成功不一定是你的问题,尝试重启机器。别对他们的机器抱有太大的期望,稳定性真的没你想得那么好。
正如前面所说,考试通过的方式不是只有一种,而且路线也不是只有一种,路线1走不通的话,就尝试换条路线,说不定就秒了。

默认评论
Halo系统提供的评论